Скам‑бот в Telegram маскировался таймером: разбор и реконструкция на Telethon
Автор за одну ночь разобрал работу Telegram‑юзербота‑скамера, выяснил его схему общения и восстановил логику с помощью библиотеки Telethon.
В начале сентября в одном из IT‑сообществ Telegram появился новый пользователь без username, под фото девушки на фоне моря. Псевдоним «Мария» сразу же написала в личный чат: «Хочу попробовать себя в IT, подскажите материалы». На первый взгляд – безобидный запрос, но уже через несколько сообщений бот начал переводить разговор в личные темы, предлагать «полезные» ссылки и намекать на финансовую помощь.
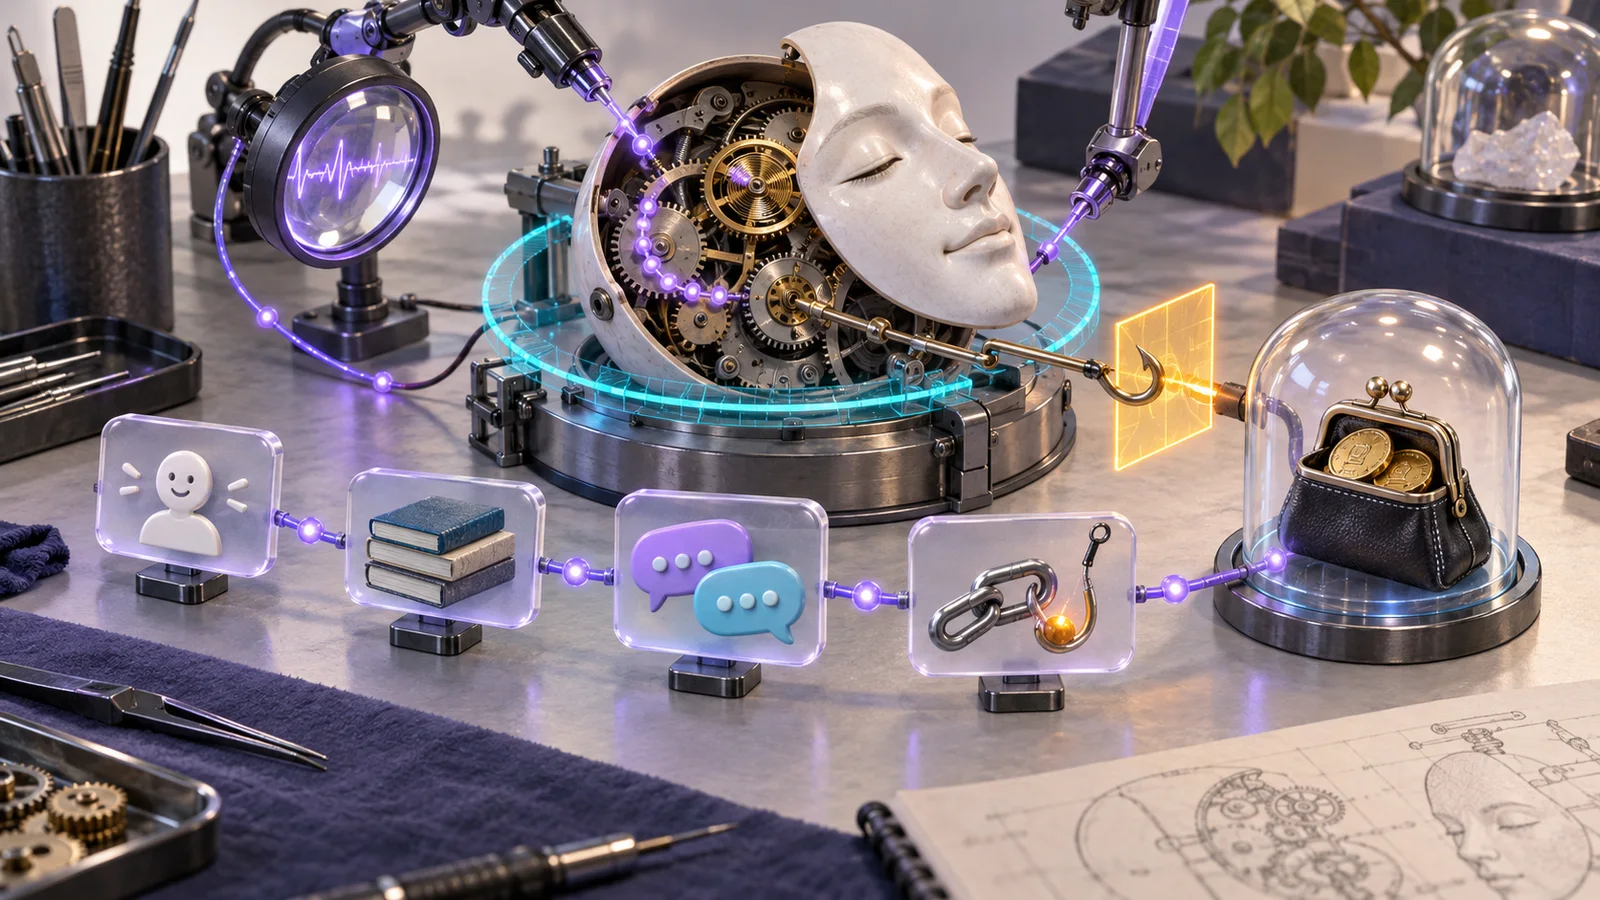
Автор статьи решил проверить, что стоит за этим «юзерботом». За одну ночь он провёл полное расследование, используя Python‑библиотеку Telethon – официальную обёртку для Telegram API. С помощью Telethon он собрал все входящие и исходящие сообщения, отследил таймер‑сообщения, которые бот использовал для обхода ограничений и скрытия своей активности. На основе полученных данных был построен простой state‑machine, описывающий переходы: от приветствия → запрос материалов → социальная инженерия → предложение ссылки → попытка получения денег.
В результате выяснилось, что бот работает в режиме «таймера»: каждые 30‑60 минут он отправляет «пинг‑сообщение», заставляя клиентскую сессию оставаться живой и избегать автоматических блокировок. Эта техника часто применяется в скам‑ботах, чтобы выглядеть «человечески» и не вызывать подозрений у модераторов.
Для демонстрации автор привёл фрагмент кода на Telethon, который позволяет воспроизвести аналогичную логику и отследить подобные боты в реальном времени. Ссылка на репозиторий Telethon: https://github.com/LonamiWebs/Telethon. Полный разбор доступен в оригинальной статье на Habr AI (https://habr.com/ru/articles/1091206/).
Для разработчиков AI‑ботов и студентов курсов это расследование подчёркивает важность мониторинга пользовательских сессий и умения быстро «дебажить» сторонние юзерботы. Инструменты вроде Telethon позволяют собрать полные логи общения и выявить скрытые таймеры, что критично для защиты от социнженерии. При работе с открытыми чат‑ботами стоит проверять профильные данные и использовать автоматические скрипты для раннего обнаружения подозрительных паттернов.


