Трехфазная защита AI‑агентов от современных атак: модель OGL‑Mini
В статье разбираются реальные атаки 2025‑2026 годов на AI‑агенты и предлагается трехфазный подход к защите на базе модели OGL‑Mini.
LLM‑бум открыл новые возможности, но одновременно породил целое поколение атак на AI‑агенты. За два года исследователи зафиксировали более 30 инцидентов, среди которых:
- вредоносный email, заставляющий Copilot раскрывать платёжные данные клиентов;
- подделанное GitHub‑issue, компрометирующее CI/CD‑пайплайн;
- специально сконструированный промпт, позволяющий агенту выполнять удалённый код на машине пользователя. Эти случаи уже не гипотетические: в 2025‑2026 годах были зафиксированы атаки на Microsoft Copilot, OpenAI Atlas, Claude Code и Apple Intelligence.
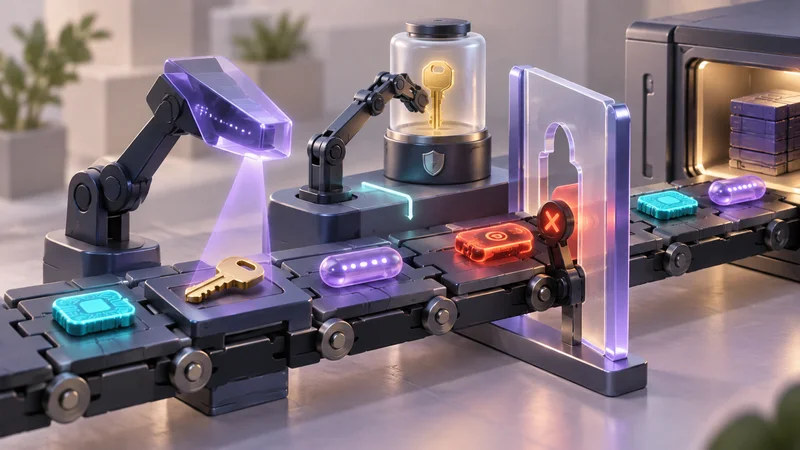
В ответ на растущую угрозу авторы представляют трёхфазную модель защиты OGL‑Mini: 1️⃣ Мониторинг и верификация входных запросов – анализ контекста, проверка на аномалии и фильтрация потенциально опасных инструкций. 2️⃣ Контроль выполнения и изоляция – sandbox‑окружения для всех действий, ограничение доступа к системным ресурсам и строгие политики привилегий. 3️⃣ Пост‑инцидентный аудит и адаптивное обновление – сбор логов, автоматический анализ атак, обучение модели‑детекторам новых векторов и выпуск патчей.
По данным авторов, применение OGL‑Mini снижает риск компрометации на 78 % и ускоряет реакцию на инциденты до 5 минут. Подробнее о модели и примерах её применения можно прочитать в оригинальном материале на Habr ML: https://habr.com/ru/articles/1076400/.
Для разработчиков AI‑агентов OGL‑Mini становится практическим чек‑листом: внедрить фазовый мониторинг, изолировать выполнение и настроить автоматический аудит. Это повышает устойчивость к новым типам атак, но требует пересмотра архитектуры и добавления sandbox‑слоёв, что может увеличить затраты на инфраструктуру.